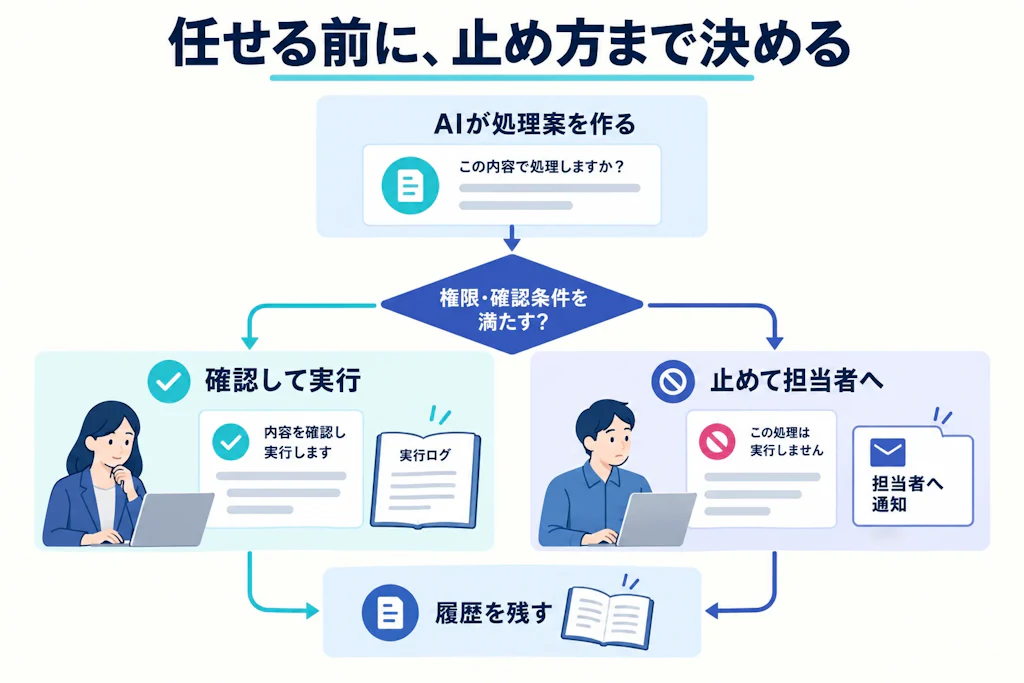
セキュリティ不安がAI活用のブレーキになっている
帝国データバンク「生成AIに関する企業の動向調査」(2026年3月、有効回答1万312社)では、生成AIの活用上の課題として「情報漏洩のリスク」を挙げた企業が33.5%にのぼります。「社内データをAIに読ませて大丈夫か」「情報漏洩のリスクはないか」という不安は、経営層・情シス・法務のいずれからも上がる声です。
結論から言えば、適切な設計と運用ルールを整えれば、生成AIは業務で安全に使えます。問題は「漠然とした不安」のまま判断を先送りすることであり、リスクを具体的に分解して対策を打てば、多くの企業で導入可能です。
生成AI導入で押さえるべき3つのセキュリティリスク
1. データ漏洩リスク
最も懸念されるリスクです。具体的には以下のパターンがあります。
- AIサービスへの入力データが学習に使われる: 無料版のChatGPTなどは、入力データがモデルの改善に利用される場合があります。社内の機密情報を入力すると、他のユーザーへの回答に反映される可能性がゼロではありません
- API経由のデータ送信: 自社システムからAI APIにデータを送信する際、通信経路の暗号化やアクセス制御が不十分だと傍受リスクがあります
- RAGシステムのアクセス制御不備: 社内文書を検索するRAGシステムで、閲覧権限のないデータまでAIが参照してしまうケースがあります
2. 個人情報・プライバシーリスク
- 顧客データや従業員データをAIに処理させる場合、個人情報保護法への準拠が必要
- EU圏の顧客データを扱う場合はGDPR対応も考慮
- AIが生成した回答に個人情報が含まれないよう、出力のフィルタリングが必要
3. 不正利用・誤用リスク
- 従業員が許可されていないAIサービスを独自に利用する(シャドーAI)
- AIが生成した誤情報を検証せずに社外に公開する
- プロンプトインジェクション攻撃によるシステム悪用
リスク別の具体的な対策
データ漏洩への対策
- 法人契約のAIサービスを使う: ChatGPT Enterprise、Claude Enterprise、Azure OpenAI Serviceなどの法人プランは、入力データを学習に使わない契約になっています。無料版や個人プランの業務利用は禁止する
- 自社環境にAIを構築する: オンプレミスやプライベートクラウドにLLMをデプロイすれば、データが外部に出ません。ただし、運用コストと専門人材が必要です
- API利用時のデータ最小化: AIに送信するデータは必要最小限に絞る。全文を送るのではなく、必要な部分だけを抽出して送信する設計にする
- RAGのアクセス制御: ユーザーの権限に応じて検索対象の文書を制限する。人事情報は人事部のみ、経理情報は経理部のみが検索できるようにする
プライバシーへの対策
- 個人情報のマスキング: AIに送信する前に、氏名・住所・電話番号などをマスキングする前処理を入れる
- プライバシーポリシーの更新: AI活用に伴うデータ処理について、プライバシーポリシーに追記する
- データ保持期間の設定: AI関連のログやデータの保持期間を明確にし、不要になったデータは削除する
不正利用への対策
- 社内ガイドラインの整備: 利用可能なAIサービス、入力してよいデータの分類、出力の検証ルールを明文化する。生成AIガイドラインの作り方を参考にしてください
- 利用ログの取得: 誰がいつどんなデータをAIに送信したかを記録する。異常な利用パターンを検知できる体制にする
- 出力のフィルタリング: AIの回答に機密情報や個人情報が含まれていないかチェックする仕組みを組み込む
セキュリティ観点でのAIモデル・サービス選定
AIモデルやサービスを選定する際、機能や性能だけでなくセキュリティ面で以下を確認してください。
- データの学習利用に関するポリシー(入力データがモデル改善に使われないか)
- データの保存場所とリージョン(日本国内にデータが留まるか)
- SOC 2、ISO 27001等のセキュリティ認証の取得状況
- SLAとインシデント対応の体制
- 契約終了時のデータ削除ポリシー
詳しい選定基準は生成AI開発会社の選び方も参考にしてください。
Beekleの対応
Beekleでは、生成AIシステムの設計段階からセキュリティ設計を組み込みます。データの流れ(どこからどこに何が送られるか)を整理した上で、アクセス制御・データマスキング・ログ取得の設計を行います。
よくある質問(FAQ)
Q. ChatGPTの無料版を社員が使っているのですが、すぐに止めるべきですか?
A. 機密情報や顧客データを入力している可能性がある場合は、早急に利用ルールを整備してください。まずは社内ガイドラインを策定し、法人契約のAIサービスに切り替えることを推奨します。完全に禁止すると「隠れて使う」リスクが高まるため、安全に使える環境を整える方が現実的です。
Q. オンプレミスでAIを動かせば安全ですか?
A. データが外部に出ないという点では安全性が高まりますが、オンプレミス環境自体のセキュリティ(ネットワーク、アクセス制御、パッチ管理)が十分でなければ意味がありません。また、高性能GPUの調達・運用コストも考慮が必要です。多くの中堅企業では、法人契約のクラウドAIサービスの方がコスト・セキュリティのバランスが良いです。
Q. AI導入にあたって法務部門との調整で何を決めておくべきですか?
A. 最低限、以下の3点を決めてください。(1)AIに入力してよいデータの機密度分類、(2)AIが生成した文書の著作権の扱い、(3)AIの判断ミスによる損害の責任範囲。これらを社内ガイドラインに明文化した上でAI導入を進めると、途中で法務ストップがかかるリスクを避けられます。
Beekleの生成AI受託開発 「何にAIを使うべきか」の整理から、動くプロトタイプでの検証、現場で使われる本番運用まで。発注前に実物で確かめるゼロスタート開発にも対応しています。 社内データや既存システムの不安を相談する 社外にデータを出せない、既存システムとつながるか分からない、導入後に運用できるか心配といった点を確認します。